Nhận thức và kinh nghiệm – yếu tố quan trọng bậc nhất trong quy trình bảo mật mạng
Chúng tôi đã từng cho đăng tải rất nhiều tin tức trên quantrimang.com liên quan tới những chiến dịch tấn công mạng nguy hiểm, những sự cố bảo mật gây thiệt hại lớn cả trên phạm vi quốc tế lẫn ở Việt Nam. Chỉ tính riêng tại Việt Nam trong 6 tháng đầu năm 2019, đã có đến 6219 sự cố an ninh mạng đã được các chuyên gia VNCERT ghi nhận, trong đó có 240 trường hợp có sự tham gia của phần mềm độc hại nguy hiểm, 824 vụ phá hoại cơ sở hạ tầng kỹ thuật số và 2155 vụ tấn công lừa đảo trực tuyến. Đây là con số khổng lồ đối với bất kỳ quốc gia nào, đồng thời cũng đã phần nào đó khắc họa bức tranh tổng thể về tình hình an ninh mạng toàn cầu, với số vụ tấn công ngày càng tăng cao và không ngừng diễn biến phức tạp hơn, mặc cho việc các quy trình, và giải pháp, công nghệ bảo mật cũng ngày càng được nâng cao.
Vậy đâu là nguyên nhân dẫn đến thực tế đáng lo ngại này? Tất cả bắt nguồn từ yếu tố cốt lõi là con người.
Tấn công bằng phần mềm độc hại (Malware attack)
Đó là những câu chuyện liên quan đến email spam có thể lây lan phần mềm độc hại, khiến chúng xâm nhập vào hệ thống mạng nội bộ và gây rò rỉ/đánh cắp một lượng đáng kể thông tin cá nhân từ các trung tâm dữ liệu trong nhiều trường hợp khác nhau.
Sau khi nắm được thông tin chi tiết về mục tiêu, hacker thường cố gắng thuyết phục người dùng mở file đính kèm, click vào đường link hoặc khai thác thông tin cá nhân qua những email trông rất giống như email của các tổ chức đáng tin cậy, như ngân hàng, cơ quan chính phủ hoặc hãng bán lẻ trực tuyến. Chỉ cần bạn trót tải file độc hại đính kèm về máy hoặc nhấp vào liên kết trong email, mã độc sẽ lây lan trên hệ thống của bạn, đồng thời tự động thiết lập kết nối với một máy chủ chỉ huy và kiểm soát (Command & Control – C2) bên ngoài – server được điều khiển bởi những kẻ tấn công.
Thật khó để thực hiện các biện pháp đối phó triệt để đối với hình thức lây nhiễm mã độc kiểu này. Bạn chắc chắn không thể quản lý hoàn toàn được việc mọi người nên mở email trong tình huống nào và ngược lại. Đó là còn chưa kể đến trường hợp một số email spam độc hại được ngụy trang tinh vi tới mức ngay cả những chuyên gia “non kinh nghiệm” cũng sẽ trở thành nạn nhân.
Tấn công bằng phần mềm độc hại là hình thức tấn công mạng phổ biến nhất hiện nay
Bên cạnh đó, tường lửa và IDS/IPS – những biện pháp phòng thủ mạng phổ biến – tuy có thể dễ dàng chặn mọi kết nối đáng ngờ nằm bên ngoài hệ thống mạng của bạn, nhưng trên thực tế, thông tin cơ bản lại được gửi từ bên ngoài như một phản hồi với các liên lạc được bắt đầu từ bên trong hệ thống mạng.
Một vấn đề khác cần nói đến, đó là rất khó để ngăn chặn việc người nhận email cá nhân nhấp vào liên kết tải xuống phần mềm độc hại được đính kèm trong email đó. Ngay cả khi các chuyên gia bảo mật vẫn ngày đêm ra rả về việc “Hãy cẩn thận, không nhấn chuột vào đường link lạ có thể download phần mềm độc hại về máy”, thì ở cấp độ cá nhân, đôi khi cảnh báo này lại bị phớt lờ. Suy cho cùng, lỗi nghiêm trọng nhất vẫn bắt nguồn từ con người – điều có thể hạn chế, nhưng không thể tránh khỏi, bởi ai cũng có thể mắc sai lầm – bởi chủ quan hoặc thiếu kiến thức. Do đó, cần phải thực hiện một số biện pháp nâng cao khả năng phòng vệ về phía hệ thống, nhưng vấn đề là không có phương pháp nào có thể cho hiệu quả 100%, ít nhất là tính đến thời điểm hiện tại.
Trên thực tế, hình thức tấn công mạng theo kiểu email spam nêu trên không phải là một kỹ thuật phát tán phần mềm độc hại “vô tội vạ”. Nó đang trở thành một phương thức tấn công hoàn chỉnh, được chuẩn bị kỹ lưỡng sau các giai đoạn thu thập thông tin và trước khi tiếp cận mục tiêu.
Tấn công đòi tiền chuộc
Tấn công đòi tiền chuộc là một dạng của ấn công bằng phần mềm độc hại. Chức năng của ransomware là hạn chế truy cập đến hệ thống máy tính mà nó đã lây nhiễm, và đòi hỏi một khoản tiền cho người đã tạo ra malware nhằm mục đích xóa bỏ việc hạn chế truy cập mà nó đã tạo ra trước đó. Hầu hết ransomware hiện nay đều đi theo hướng mã hóa tệp tin, dữ liệu trên ổ đĩa cứng và yêu cầu người bị hại trả tiền chuộc dữ liệu.
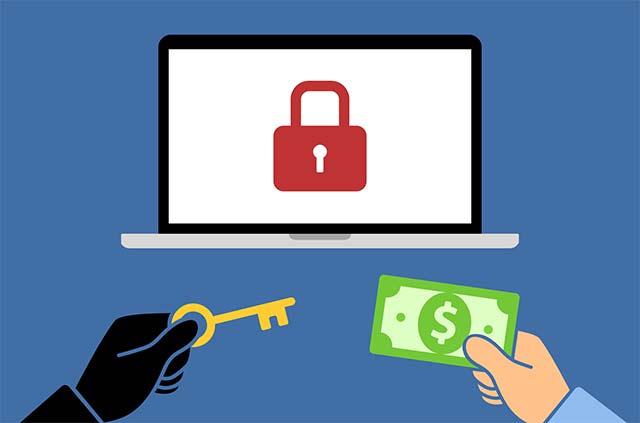
Nạn nhân của ransomware sẽ bị yêu cầu trả tiền chuộc để đổi lấy key giải mã dữ liệu
Trong trường hợp của phần mềm mã hóa đòi tiền chuộc, kẻ tấn công không cần phải chuẩn bị quá công phu như các cuộc tấn công có chủ đích và loại phần mềm này có thể được triển khai đi kèm với các chiến dịch khai thác lỗ hổng bảo mật tồn tại trong hệ điều hành cũng như phần mềm, do đó phạm vi và mức độ ảnh hưởng cũng sẽ gia tăng đáng kể. Trong trường hợp của ransomware, có thể nói rằng mức độ thiệt hại sẽ thay đổi tùy thuộc vào các biện pháp phòng vệ được triển khai trước đó. Trong trường hợp tấn công có chủ đích, mục tiêu về cơ bản là những đối tượng nắm trong tay thông tin có giá trị như công ty hoặc tổ chức công cộng, và lượng dữ liệu đó thường được đặt trong trung tâm dữ liệu.
Trong hầu hết các trường hợp, kẻ gian sẽ nhắm mục tiêu đến kho dữ liệu và hệ thống của các công ty nắm trong tay thông tin khách hàng cụ thể. Vấn đề trở nên tồi tệ hơn khi không gì có thể đảm bảo được rằng dữ liệu sẽ được lấy lại ngay cả khi nạn nhân đã trả tiền chuộc, những trường hợp như vậy không hề hiếm gặp.


